
Guardar archivos importantes en una memoria USB puede ser práctico, pero una copia aislada sin controles no constituye una estrategia suficiente de respaldo empresarial. Una USB puede servir para trasladar documentos de forma ocasional, pero no debería ser el mecanismo principal para proteger información crítica. Las memorias se pierden, se dañan, se infectan, se sobrescriben o quedan en manos de personas que no deberían tener acceso.
Muchas empresas todavía operan con prácticas informales: alguien copia documentos a una USB, otro guarda archivos en su escritorio, otro se manda documentos por correo personal y otro conserva versiones en WhatsApp. Mientras todo funciona, parece suficiente. El problema aparece cuando se necesita recuperar información específica y nadie sabe cuál es la versión correcta, dónde está guardada o quién la tiene.
El medio no sustituye el procedimiento
Un respaldo empresarial debe ser confiable, ordenado y recuperable. No basta con tener una copia suelta. Debe existir una estructura que permita saber qué información se respalda, cada cuánto, dónde se almacena, quién puede acceder y cómo se restaura. Una copia manual en una USB, sin procedimientos adicionales, no demuestra ese nivel de control.
El riesgo también es de seguridad. Una memoria USB puede contener contratos, reportes financieros, bases de datos, documentos laborales, información de clientes o archivos internos. Si se pierde, la empresa no siempre puede saber qué información quedó expuesta. Además, las USB pueden ser una fuente de malware si se conectan en distintas computadoras sin control.
Versiones, frecuencia y dependencia de personas
Otro problema es la falta de versiones. En una empresa, los archivos cambian constantemente. Cotizaciones, bases de datos, reportes, diseños, contratos y documentos administrativos pueden tener varias versiones. Si alguien hace una copia manual en USB, esa copia puede quedar desactualizada al día siguiente. Cuando ocurre una pérdida de información, recuperar una versión antigua puede no ser suficiente.
También hay un problema de dependencia. Si solo una persona sabe qué se guarda, cuándo se copia y dónde está la USB, la empresa depende de esa persona. Si se ausenta, renuncia o pierde el dispositivo, la información queda en riesgo. Una empresa debe construir sistemas que no dependan de memoria personal ni de hábitos improvisados.
Una estrategia real de respaldo debe incluir almacenamiento adecuado, permisos, frecuencia, pruebas de restauración y protección ante errores humanos. Dependiendo del tamaño de la empresa, puede combinar nube, respaldos automáticos, control de versiones y políticas de acceso. Lo importante es que la empresa pueda recuperar la información correcta cuando la necesite.
La pregunta clave no es si tu empresa tiene copias. La pregunta correcta es si puede recuperar archivos críticos después de una falla, pérdida, eliminación accidental o incidente de seguridad. Si la respuesta depende de localizar una memoria sin registro ni comprobaciones, la capacidad de recuperación todavía no está demostrada.
Una copia aislada puede servir y seguir siendo insuficiente
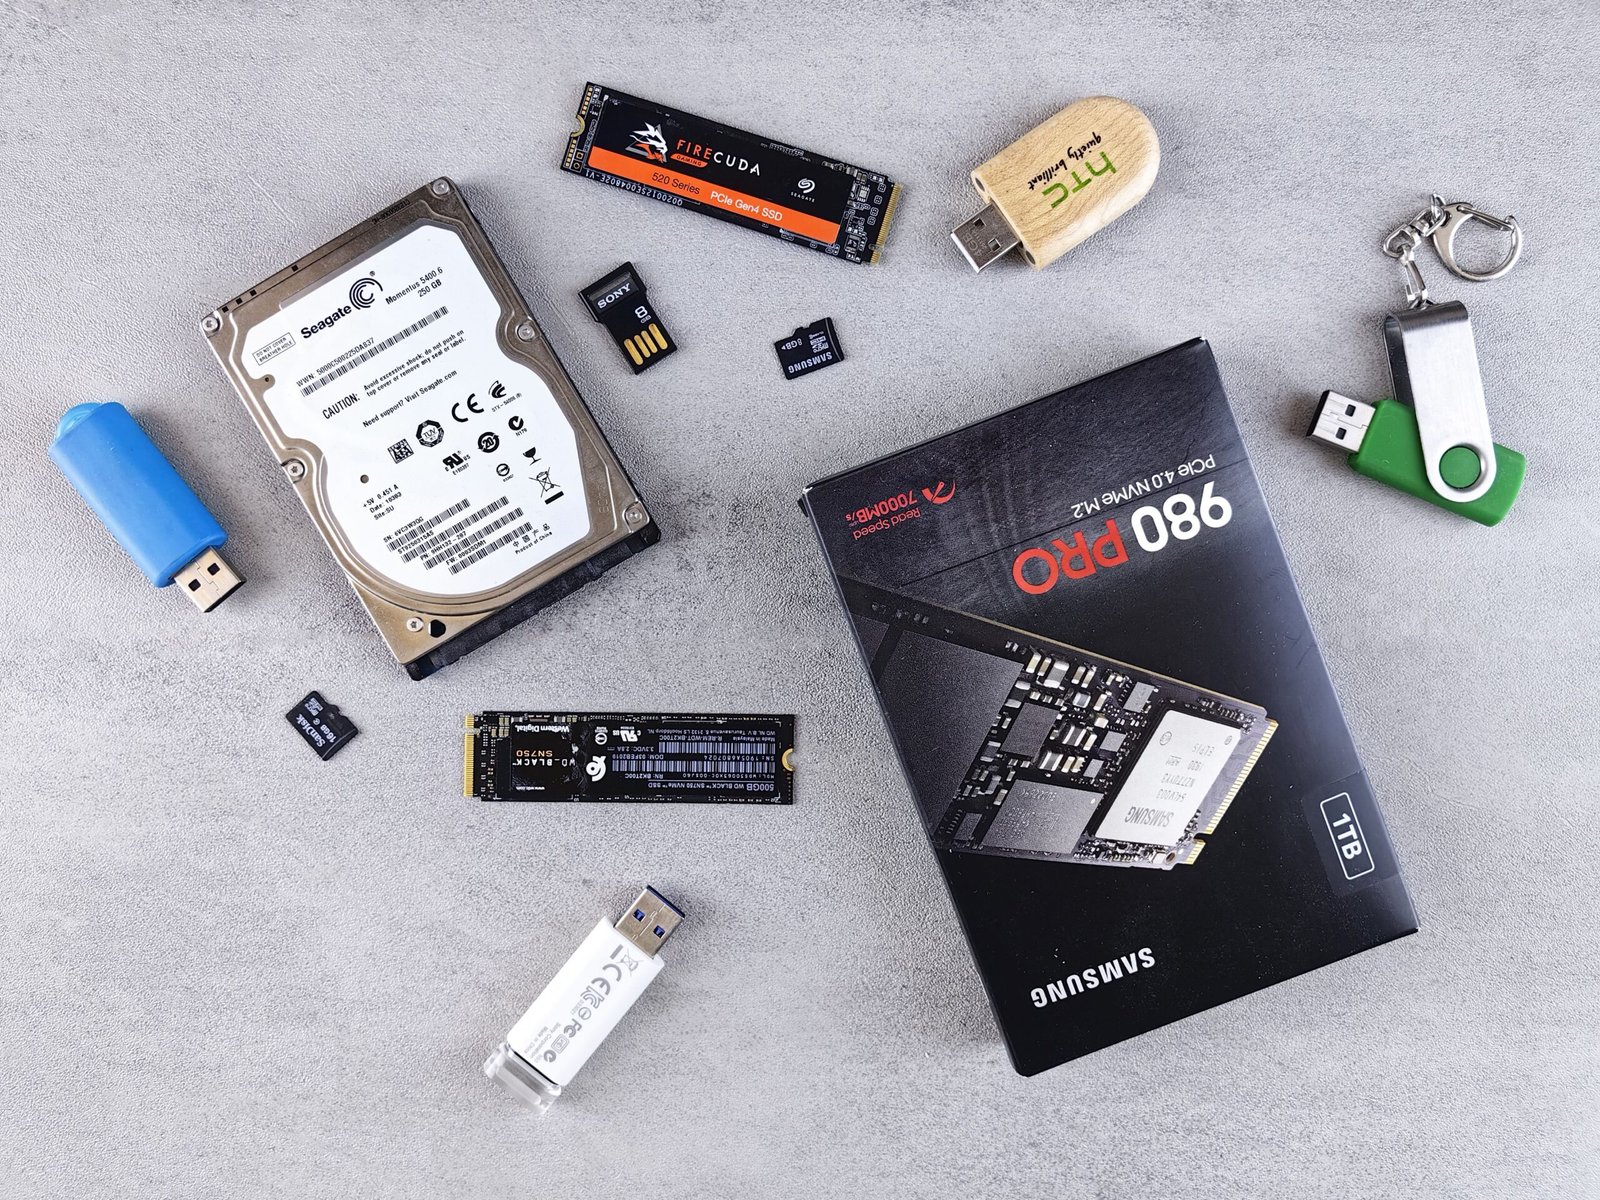
El problema no es que todo almacenamiento extraíble sea inútil. Un dispositivo externo puede formar parte de una estrategia controlada, por ejemplo como copia desconectada, siempre que exista protección, rotación y recuperación verificadas. Lo insuficiente es confiar toda la continuidad a una memoria copiada ocasionalmente.
Distingue transportar archivos de conservar un respaldo. La primera actividad busca llevar información de un lugar a otro; la segunda busca recuperarla después de un incidente. Sus controles y tiempos de conservación no son necesariamente los mismos.
Si la memoria contiene la única copia, no hay respaldo: hay almacenamiento principal en un medio portátil. Si existe otra copia pero nadie sabe cuándo se actualizó, la capacidad de recuperación sigue siendo incierta.
Antes de sustituir dispositivos, identifica qué datos están ahí y cuáles necesitan conservarse. Desechar una USB sin revisar puede eliminar la única versión útil de un documento.
Qué riesgos necesitas cubrir
La pérdida o robo del medio puede exponer información si no está protegida. El daño físico puede impedir lectura. Una copia desactualizada puede no permitir retomar el trabajo. Son riesgos distintos y requieren respuestas distintas.
Cifrar puede ayudar a proteger confidencialidad, pero no evita que el dispositivo falle. Tener dos copias puede mejorar disponibilidad, pero no corrige permisos excesivos. La estrategia debe cubrir tanto acceso como recuperación.
Un dispositivo que permanece conectado puede quedar expuesto a algunos incidentes que afectan el equipo. La separación física o lógica y el control de acceso deben evaluarse según el caso. No existe una sola medida que reemplace todas las demás.
CISA recomienda proteger respaldos y probar recuperación en su guía sobre ransomware. La empresa debe convertir esa orientación en un procedimiento que pueda ejecutar y mantener.
Diseña una alternativa desde la información crítica
Identifica documentos y sistemas necesarios para ventas, administración y operación. Define dónde se trabaja sobre la versión oficial y qué información debe copiarse. Evita que cada persona decida por su cuenta qué considera importante.
Establece frecuencia según cambios y tolerancia de pérdida. Un archivo actualizado una vez al mes tiene una necesidad distinta de un registro que cambia continuamente. El objetivo debe acordarse con el responsable del proceso.
Define conservación y recuperación de versiones. Una copia que reemplaza inmediatamente la anterior puede ofrecer pocas opciones si el error se detecta después. Revisa cómo conserva estados previos y cómo se identifican.
No asumas que mover todo a una carpeta sincronizada resuelve el problema. La sincronización puede propagar modificaciones. La guía de respaldos, seguridad y nube explica cómo combinar organización y recuperación.
Migra sin perder las copias existentes
Empieza por inventariar medios y contenido empresarial, con autorización. Identifica duplicados y versiones sin borrar precipitadamente. Si hay información personal mezclada, delimita el tratamiento antes de copiarla.
Traslada los datos necesarios a la ubicación administrada y configura el respaldo acordado. Verifica que el personal pueda acceder a la versión correcta y que no continúe trabajando inadvertidamente sobre otra copia.
Realiza una restauración de muestra antes de retirar el método anterior. La nueva solución debe demostrar recuperación, no solo almacenamiento. Conserva el original durante el periodo de validación definido.
Después establece cómo se retirarán o reutilizarán dispositivos con información empresarial. El borrado adecuado depende del medio y del riesgo; no basta con entregar una memoria a otra persona porque ya se copiaron algunos archivos.
Si necesitas seguir utilizando medios extraíbles
Define qué usos están permitidos, quién autoriza información sensible y cómo se protege. La política debe ser comprensible y ofrecer una alternativa viable para el trabajo. Prohibir sin resolver la necesidad puede impulsar otros atajos.
Utiliza dispositivos administrados cuando corresponda y evita conectar medios de origen desconocido. La revisión técnica debe ajustarse a los controles de la empresa. No confíes únicamente en el nombre del archivo o la apariencia del dispositivo.
Si el medio forma parte de respaldos, registra fecha, contenido, ubicación y responsable. Custodia de forma separada las claves necesarias para recuperarlo, bajo controles que permitan continuidad autorizada.
La rotación y las pruebas importan tanto como la compra del dispositivo. Un procedimiento que nadie ejecuta deja de aportar protección aunque el producto sea adecuado.
Comprueba que puedes volver a trabajar
Selecciona una muestra representativa y recupérala en una ubicación controlada. Verifica versión, integridad y permisos con quien utiliza la información. Registra cuánto tarda y qué dependencias fueron necesarias.
En un escenario hipotético, una empresa conserva cotizaciones en una USB semanal. Si pierde cambios de varios días, quizá pueda abrir archivos antiguos y aun así no continuar correctamente. Esa diferencia debe quedar visible en la prueba.
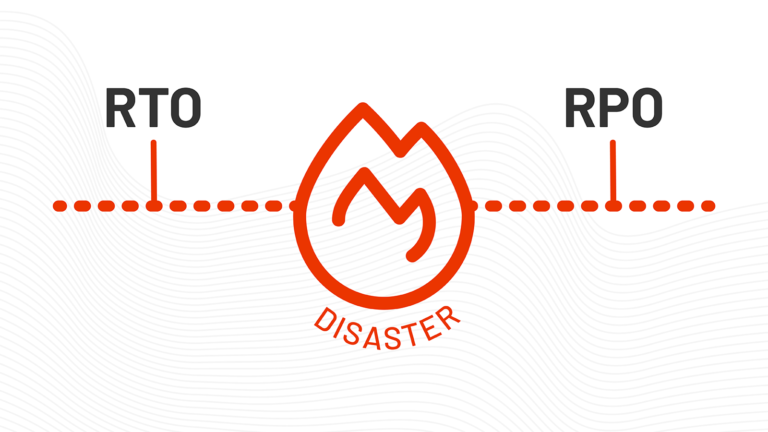
La guía de pruebas de backups desarrolla cómo documentar resultados. Los objetivos de RPO y RTO ayudan a determinar si son suficientes.
Una USB puede ser una herramienta dentro de un procedimiento, pero una copia improvisada no demuestra continuidad. Organiza la información, define responsabilidades y prueba recuperación. El criterio de éxito es poder retomar el trabajo con los datos correctos cuando el original ya no está disponible.