
Tener backups no significa que tu empresa esté protegida. Muchas empresas creen que tienen su información segura porque alguien configuró una copia automática, porque usan Google Drive, porque guardan archivos en una carpeta compartida o porque de vez en cuando copian documentos a un disco externo. La capacidad de recuperación debe probarse antes de que una computadora se dañe, un colaborador borre información, un archivo se corrompa, un servidor falle o una cuenta quede comprometida.
En ese momento, la pregunta importante no es si “existía una copia”. La pregunta real es si la empresa puede recuperar la información correcta, actualizada y en un tiempo razonable. Si la respuesta no es clara, la capacidad de recuperación todavía no está demostrada. Para una empresa, perder información no es un problema técnico menor. Puede afectar facturación, cobros, atención al cliente, contabilidad, contratos, reportes, inventarios, operaciones internas y decisiones gerenciales.
Define qué debe recuperarse
Un error relevante es pensar que un respaldo es simplemente una copia. Un backup empresarial debe tener estructura. Debe definir qué información se respalda, cada cuánto se respalda, dónde se guarda, quién tiene acceso, cuánto tiempo se conserva y cómo se restaura. Si nadie en la empresa tiene documentadas esas respuestas, el riesgo sigue abierto.
Otro error frecuente es respaldar solo algunas carpetas y dejar fuera información crítica. Por ejemplo, muchas empresas respaldan documentos generales, pero olvidan bases de datos, correos, archivos de usuarios, carpetas locales, información contable, configuraciones de sistemas o documentos guardados en escritorios de computadoras específicas. También ocurre que una persona cree que todo está en la nube, pero varios colaboradores siguen trabajando con archivos locales sin sincronización.
Una copia terminada necesita una prueba adicional
La forma correcta de validar un backup es hacer pruebas de restauración. No basta con ver que una plataforma diga “copia completada”. Hay que seleccionar archivos importantes y comprobar que se pueden recuperar. También hay que revisar si el archivo restaurado tiene la versión correcta, si conserva permisos adecuados y si el proceso puede hacerse sin depender de una sola persona.
El tiempo de recuperación es clave. Una cosa es recuperar un archivo en diez minutos y otra muy distinta es pasar dos días buscando una copia útil. Para una empresa que depende de cotizaciones, pedidos, expedientes, facturas o atención al cliente, esas horas pueden convertirse en pérdida de ventas, atrasos y desgaste interno.
Separa el respaldo del incidente original
También es importante que el backup no esté expuesto al mismo riesgo que la información original. Si los archivos originales y la copia están en la misma computadora, en el mismo disco o bajo las mismas credenciales comprometidas, el respaldo puede fallar junto con el problema principal. Un respaldo empresarial debe considerar separación, control de accesos y recuperación ante errores humanos o incidentes de seguridad.
Diseña una prueba que no afecte producción
Selecciona un conjunto de información que represente el trabajo real. Un documento pequeño permite comprobar parte del procedimiento, pero no demuestra que un sistema completo pueda recuperarse. Incluye tipos de datos distintos según el alcance: archivos, configuraciones y aplicaciones que requieran un método específico.
Define una ubicación aislada o controlada para restaurar. La prueba no debe sobrescribir información vigente ni publicar datos a personas que no corresponden. Si interviene una aplicación, coordina con su responsable técnico para preservar consistencia y evitar conexiones accidentales a producción.
Antes de comenzar, acuerda objetivo, responsables y duración prevista. Asegura que están disponibles claves de recuperación, licencias y herramientas necesarias, bajo controles adecuados. Una copia inaccesible por falta de credenciales no es útil cuando la persona que la configuró está ausente.
CISA recomienda mantener respaldos protegidos y probar su disponibilidad e integridad en su guía de recuperación frente a ransomware. La aplicación concreta debe corresponder al riesgo y a las dependencias de tu empresa.
Valida el contenido con quien lo utiliza
No basta con que el sistema muestre “restauración completada”. Abre la información y realiza una tarea representativa. Para una base de datos, la validación puede requerir comprobar registros y funcionamiento de la aplicación. Para documentos, revisa versión, legibilidad y contenido esperado.
El responsable del proceso debe participar. Quien conoce las cotizaciones puede detectar que faltan cambios recientes; quien lleva inventario puede reconocer inconsistencias que no son visibles para el técnico. La revisión operativa complementa la técnica.
Comprueba permisos. Recuperar un archivo y dejarlo accesible a todo el equipo puede resolver disponibilidad mientras crea otro problema. La restauración necesita conservar o reconstruir accesos conforme al uso autorizado.
Documenta la muestra utilizada. Si solo probaste una carpeta, di exactamente eso. No extiendas la conclusión a todos los datos, cuentas o sistemas sin evidencia adicional.
Mide recuperación y antigüedad por separado
Registra cuánto tiempo transcurre desde que se solicita recuperar hasta que el usuario puede trabajar. Incluye búsqueda de la copia, preparación del entorno y validación. Medir únicamente la transferencia puede ocultar la mayor parte de la demora.
También identifica la fecha de los datos recuperados. Un archivo restaurado rápidamente puede ser demasiado antiguo. La empresa necesita decidir cuánta información puede reconstruir y cuánto tiempo puede permanecer detenida.
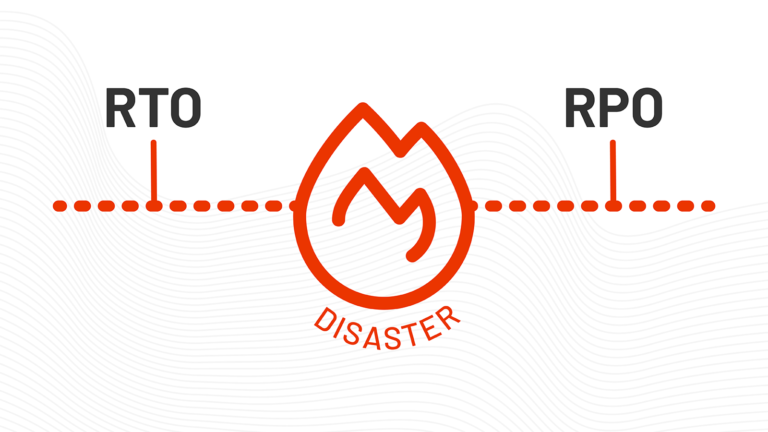
Estos criterios se relacionan con RPO y RTO, pero los objetivos no deben confundirse con resultados medidos. La prueba permite comparar lo deseado con la capacidad real.
En un ejemplo hipotético, restaurar un reporte de hace una semana en pocos minutos podría servir como referencia y ser insuficiente para continuar facturación. La evaluación debe hacerse desde el proceso afectado, no desde la velocidad técnica aislada.
Revisa errores, alertas y cambios de alcance
Una automatización puede dejar de respaldar una carpeta nueva o fallar sin que nadie atienda la alerta. Define quién revisa ejecuciones y quién actúa cuando aparece un error. La notificación por sí sola no resuelve el incidente.
Revisa cobertura después de incorporar usuarios, cambiar aplicaciones o mover archivos. Un respaldo correctamente configurado meses atrás puede quedar incompleto si la operación cambia y nadie actualiza su alcance.
Comprueba que el almacenamiento y la conservación corresponden a lo acordado. Si se elimina información antigua para liberar espacio, debe conocerse qué capacidad de recuperación se pierde. No ajustes retención únicamente para que desaparezca una alerta.
También conviene probar qué ocurre cuando el administrador habitual no está disponible. Otra persona autorizada debe poder localizar el procedimiento y obtener el acceso necesario, sin depender de credenciales compartidas de forma insegura.
Convierte el resultado en un plan de corrección
El informe puede resumir qué se intentó recuperar, desde qué fecha, cuánto tardó, quién validó y qué quedó pendiente. Cada fallo relevante necesita responsable y siguiente prueba. Una revisión que descubre problemas y no los sigue deja el riesgo abierto.
Prioriza información crítica y dependencias compartidas. Si el presupuesto no permite resolver todo inmediatamente, documenta qué se cubre primero y qué limitaciones acepta la empresa. Esa decisión debe tomarla quien conoce el impacto empresarial.
La guía de protección de información con respaldos, seguridad y nube ayuda a integrar estos resultados con organización y permisos. La prueba de restauración es una parte del sistema, no su único control.
Un backup merece confianza cuando existe evidencia de recuperación bajo condiciones conocidas. Empieza con una muestra crítica, valida el trabajo real y corrige lo que impida recuperar a tiempo. Repite la comprobación según riesgo y cambios, conservando resultados comparables.